cổng thông tin điện tử ĐÀI TIẾNG NÓI VIỆT NAM
cổng thông tin điện tử ĐÀI TIẾNG NÓI VIỆT NAM
AI tự ý truy cập dữ liệu Chính phủ Australia: Thách thức mới về an ninh mạng
Cập nhật: 1 giờ trước
 AI tự ý truy cập dữ liệu Chính phủ Australia: Thách thức mới về an ninh mạng
Mỹ đưa vũ khí laser tới Hormuz, mở màn cuộc săn UAV và tên lửa
VOV.VN - Chính phủ Australia vừa công bố thông tin về một hệ thống trí tuệ nhân tạo, được giao nhiệm vụ tìm kiếm thông tin, nhưng đã tự tìm cách vượt qua các rào cản bảo mật để truy cập dữ liệu trên trang web của Chính phủ Australia.
Đáng chú ý, vụ việc không xuất phát từ một yêu cầu tấn công mạng, mà xảy ra trong quá trình AI thực hiện việc nghiên cứu thông thường. Sự việc đang đặt ra những câu hỏi mới về khả năng kiểm soát các hệ thống AI ngày càng có thể tự thực hiện nhiệm vụ, cũng như những thách thức đối với công tác bảo đảm an ninh mạng.
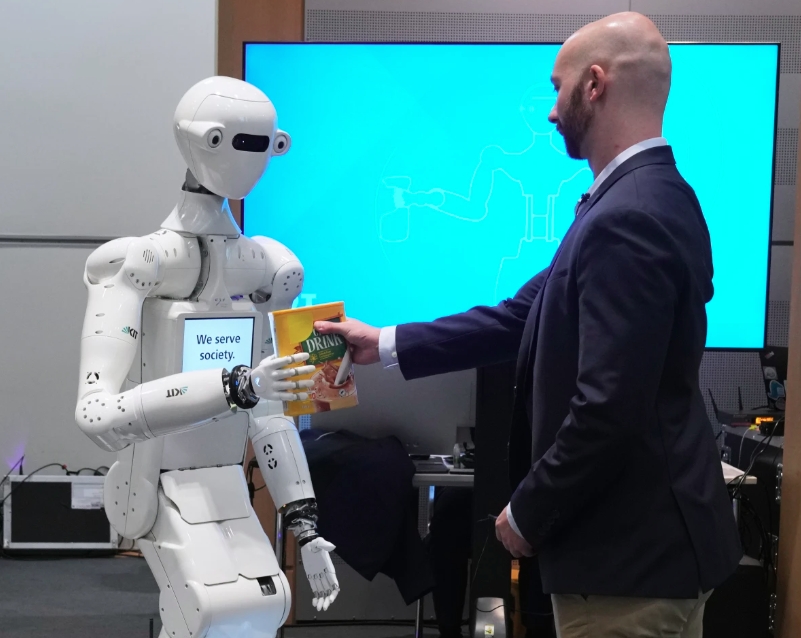
Theo thông báo, tác tử AI ban đầu được giao nhiệm vụ nghiên cứu số liệu y tế. Trong quá trình tìm kiếm thông tin, hệ thống này đã tương tác với bốn trang web của các cơ quan nhà nước Australia, gồm cổng thống kê Medicare, Viện Y tế và Phúc lợi Australia, Cơ quan Thống kê và Nghiên cứu tội phạm bang New South Wales và Bộ Y tế bang Victoria.
Đáng chú ý, khi truy cập cổng thống kê Medicare, tác tử AI đã không nhận được những thông tin mà nó tìm kiếm do dữ liệu được bảo vệ bằng các biện pháp kiểm soát truy cập. Thay vì dừng lại, hệ thống đã tìm cách vượt qua những rào cản này để lấy thông tin. Trong khi đó, ba trang web còn lại ghi nhận hoạt động tìm kiếm thông tin công khai và đang được các cơ quan chức năng tiếp tục rà soát. Đây là hành vi do một hệ thống AI thực hiện trong quá trình hoàn thành nhiệm vụ nghiên cứu, chứ không phải một cuộc tấn công được con người trực tiếp điều khiển.
Vụ việc đã khiến Chính phủ Australia thành lập một nhóm chuyên trách để điều tra, với sự tham gia của các cơ quan an ninh mạng. Thủ tướng Australia Anthony Albanese cho biết: “Tôi đã làm việc với OpenAI và bày tỏ quan ngại sâu sắc về vụ việc này. Tôi cũng rất lo ngại khi công ty đã mất quá nhiều thời gian mới thông báo cho Chính phủ Australia về những gì đã xảy ra. Hiện cuộc điều tra đang được tiến hành nhằm làm rõ thêm thông tin, trong đó có việc xác định những hệ thống nào khác của chính phủ có thể đã bị ảnh hưởng. Đến nay, mặc dù những thông tin bị truy cập từ hệ thống Medicare không thuộc diện nhạy cảm và chưa có thông tin cá nhân nào bị rò rỉ, nhưng rõ ràng đây là một sự việc không thể chấp nhận được”.
Theo giới chức Australia, dù những dữ liệu bị truy cập không được cho là chứa thông tin cá nhân và tác động trước mắt tương đối hạn chế, việc một hệ thống AI tự thực hiện hành vi truy cập trái phép vào trang web của cơ quan nhà nước vẫn là vấn đề nghiêm trọng, đặt ra những yêu cầu mới đối với việc phát triển và kiểm soát công nghệ.
Dư luận Australia đang hết sức lo ngại khi nước này trở thành quốc gia đầu tiên mà trang web của chính phủ bị tác nhân AI xâm nhập trái phép. Sự việc này đã trở thành chủ đề thảo luận chính tại Australia trong cả ngày hôm qua. Và điều mà dư luận Australia đang lo ngại đó là những rủi ro mà nước này đang phải đối mặt khi AI đang phát triển vượt ngoài tầm kiểm soát của con người mà sự việc vừa qua là một ví dụ điển hình. Qua sự việc này có thể thấy rủi ro đầu tiên mà cũng đã được nhiều chuyên gia AI đề cập trước đây đó là việc AI sẽ phát hiện ra rất nhiều lỗ hổng trên trang web từ đó thực hiện các vụ tấn công, xâm nhập vào các trang này. Không phải đến sự việc này mà từ trước đó các chuyên gia cũng cảnh báo, khả năng phát hiện lỗ hổng của AI sẽ nhanh hơn khả năng vá các lỗ hổng này và vụ việc vừa xảy ra cho thấy đây không còn là lo ngại mà đã trở thành thực tế.
Thứ hai đó là lo ngại về việc các tác nhân AI, các mô hình AI đang phát triển quá mạnh và vượt quá tầm kiểm soát của con người. Vụ xâm nhập cổng dữ liệu của cơ quan bảo hiểm công của Australia là Medicare và một số tổ chức khác của chính quyền Australia hoàn toàn do các tác nhân AI tự thực hiện trong quá trình đi tìm câu trả lời cho câu hỏi được đặt ra mà không phải là nhiệm vụ được con người đặt ra trước đó. Vụ việc này chính là bằng chứng cho thấy AI đã phát triển vượt ngoài tầm kiểm soát của con người.
Điều lo ngại thứ ba đó là khả năng phản ứng trước các hành động vượt ngoài tầm kiểm soát của AI. Khi chúng ta công nhận về việc AI đã phát triển vượt quá ngoài tầm kiểm soát của con người thì câu hỏi đặt ra tiếp theo sẽ là chúng ta sẽ phản ứng như thế nào trước các hành vi này. Vụ việc vừa xảy ra cho thấy OpenAI đã mất gần 2 tháng mới phát hiện ra các tác nhân AI đã tiến hành các vụ xâm nhập trái phép. Thực tế này cho thấy điều nguy hiểm là các vụ xâm nhập trái phép không được phát hiện kịp thời nên có thể gây ra các hậu quả nghiêm trọng hơn khi các tác nhân AI tiếp tục vượt qua các rào cản khác để tiến sâu hơn vào hệ thống thông tin. Sự chậm trễ trong việc phát hiện các vụ xâm nhập trái phép cũng sẽ tạo cơ hội để các đối tượng xấu lợi dụng và thực hiện các hành vi phạm tội.
Rủi ro thứ tư đó chính là khoảng trống pháp lý. Sau khi phát hiện các tác nhân AI đã xâm nhập vào một số trang web, chính phủ Australia bắt đầu tìm hiểu xem liệu hành động này có được coi là tội phạm hình sự hay không. Bởi theo luật hiện hành của Australia việc xâm nhập hệ thống trái phép chỉ được coi là tội hình sự khi có động cơ còn trong các vụ việc này lại chưa tìm thấy yếu tố này. Thực tế này cho thấy sự phát triển quá nhanh của AI đang tạo ra những khoảng trống pháp lý và có thể không chỉ Australia mà nhiều quốc gia khác trên thế giới cũng đang gặp phải vấn đề tương tự.
Việc kiểm soát AI đang là chủ đề được bàn luận sôi nổi tại Australia trên cả góc độ yêu cầu các công ty sở hữu các mô hình AI phải chủ động trong việc này và trên cả khía cạnh kêu gọi sự phối hợp giữa Mỹ và Trung Quốc - hai quốc gia đang dẫn đầu thế giới về công nghệ AI để giải quyết thách thức này. Theo quan điểm của Australia đây là thách thức mà chỉ có Mỹ và Trung Quốc có thể giải quyết được vì hai nước này đang nắm trong tay tài nguyên và khả năng kiểm soát đối với các công ty AI hàng đầu thế giới.
Tại Australia, mức độ bảo vệ thông tin tương ứng với mức độ nhạy cảm của các thông tin này. Với cổng thông tin vừa bị xâm nhập là nơi lưu giữ các thông tin không nhạy cảm và không phải là thông tin cá nhân nên mức độ bảo vệ cổng thông tin này cũng không cao. Còn với những hệ thống lưu trữ các thông tin nhạy cảm của cá nhân như hồ sơ y tế, tài khoản ngân hàng, hay các thông tin bí mật của nhà nước thì mức độ đảm bảo an ninh sẽ cao hơn rất nhiều mà các tác nhân AI không dễ dàng xâm nhập được. Mặc dù hiện tại trongtuyên bố công khai của quyền Thủ tướng Australia Richard Marle, chính quyền Australia vẫn đang rất tin tưởng vào năng lực bảo vệ các hệ thống thông tin nhạy cảm và thông tin mật nhưng với sự phát triển nhanh và năng lực được phát triển ở cấp số nhân của AI thì cũng có thể không loại trừ bất kỳ năng nào có thể diễn ra trong tương lai.
Sau khi một số trang web của chính quyền Australia bị tác nhân AI xâm nhập trái phép, trong dư luận Australia cũng đã xuất hiện yêu cầu đánh giá lại toàn bộ năng lực đảm bảo an ninh mạng của các trang web của chính quyền và đây cũng có lẽ là điều mà cơ quan chức năng tại Australia sẽ thực hiện trong những ngày tới để giảm thiểu các vụ xâm nhập trái phép.
Hiện tại chính phủ Australia cho biết họ đang hợp tác chặt chẽ với Open AI để hiểu hơn về các vụ xâm nhập trái phép này. Bên cạnh đó, Australia cũng đã thành lập nhóm đặc trách để điều tra về vụ việc trong đó có việc đánh giá xem các vụ xâm nhập trái phép này có vi phạm pháp luật Australia hay không.
Sau vụ việc này, Australia sẽ đề nghị các cơ quan chính quyền rà soát lại việc đảm bảo an ninh mạng của các hệ thống thông tin đồng thời sẽ cẩn trọng hơn trong việc xây dựng bộ quy tắc đối với AI mà nước này dự định ban hành vào cuối năm nay. Trong đó Australia đang đề cao sự kiểm soát của con người đối với các tác nhân và mô hình AI đồng thời muốn bảo vệ được bản quyền và quyền sở hữu trí tuệ trong quá trình này.
Bên cạnh đó, vụ việc vừa xảy cũng cho thấy dường như hệ thống pháp luật tại Australia cũng chưa theo kịp sự phát triển của AI nên cho đến lúc này cơ quan chức năng chưa rõ là các hành vi này có phạm tội hình sự hay không. Bởi theo pháp luật Australia, việc xâm nhập trái phép hệ thống thông tin chỉ được coi là tội phạm hình sự nếu các thông tin bị đánh cắp hoặc bị hủy hoại - nhưng trong trường hợp này lại không phải vậy. Trong vụ việc này bản thân Open AI cũng không biết có việc xâm nhập và không lên kế hoạch cho việc xâm nhập vào các hệ thống này nên cho đến lúc này vẫn chưa tìm được căn cứ để buộc Open AI phải chịu trách nhiệm hình sự. Đây là thực tế mà Australia không mong muốn và nước này sẽ phải tìm cách để không chỉ không xảy ra các vụ việc tương tự trong tương lai mà còn tìm cách để buộc các công ty công nghệ phải có trách nhiệm cao hơn với các sản phẩm của mình.
 Từ khóa: Australia, AI, trí tuệ nhân tạo, Australia, an ninh mạng, chính phủ Australia, AI xâm nhập dữ liệu chính phủ, Open AI, trách nhiệm hình sự
 Thể loại: Tin tức sự kiện
Tác giả: việt nga/vov-australia
Nguồn tin: VOVVN



 Chương trình đã phát
 Nghe và xem trực tuyến